Perché le app create con l'AI restano accese quando nessuno le usa?
Il 27 ottobre 2026 Lovable, uno strumento che crea app a partire da una descrizione a parole, ha pubblicato sul suo blog un post sulle "undead apps", le app non morte. Sono i progetti che nessuno tocca più. Il prototipo nato in un hackathon, una maratona di programmazione, lo strumento interno di un collega andato via in primavera, la pagina di una campagna finita. Secondo Lovable molti sono ancora pubblicati e collegati ai dati, e il problema riguarda tutti gli strumenti di AI.
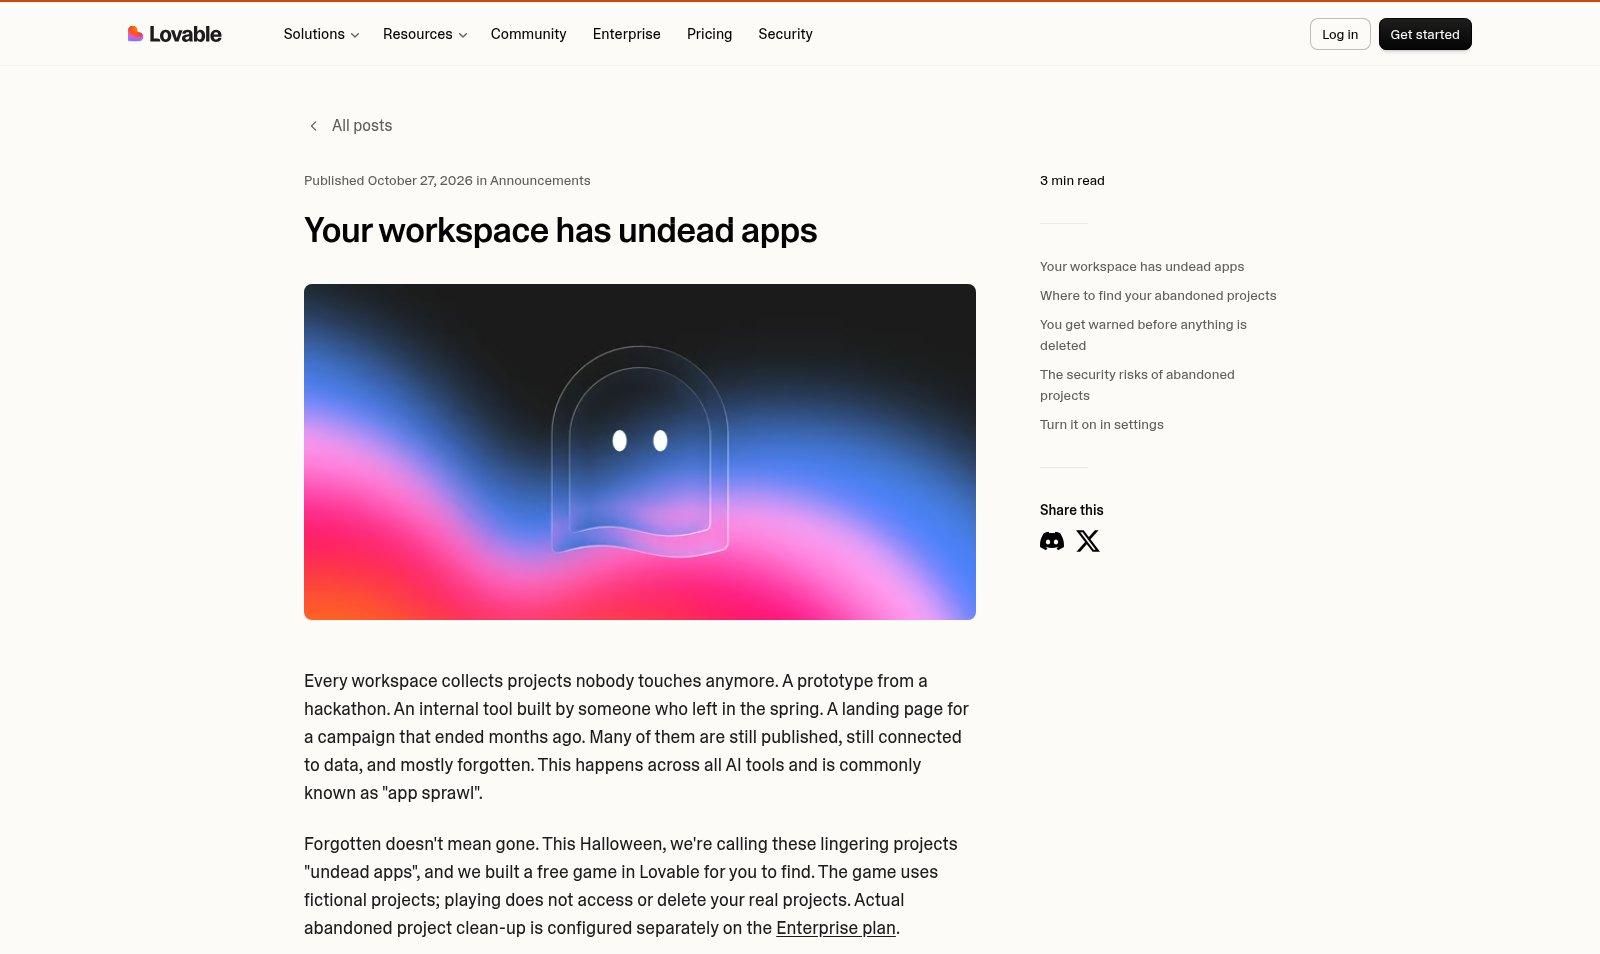
Per i clienti del piano Enterprise, Lovable ora segna come abbandonato un progetto dopo 60 giorni senza attività. Se l'amministratore lo sceglie, il progetto viene cancellato dopo un periodo di grazia, con avvisi a chi ci lavora e 60 giorni per recuperarlo. È una funzione del produttore e la citiamo come esempio di regola di chiusura, non come studio indipendente.
Il fenomeno ha un nome più vecchio, shadow IT. Il National Cyber Security Centre britannico lo descrive come gli strumenti usati per lavoro che nessuno ha registrato. Tra gli esempi cita il codice salvato in archivi non gestiti e i servizi AI usati con dati aziendali. Quasi mai nasce da cattive intenzioni. Di solito qualcuno cercava di finire il proprio lavoro con quello che aveva.
Cosa rischi con un'app dimenticata?
Lovable elenca quattro rischi, e valgono per qualsiasi strumento.
- Accessi ancora aperti. La demo preparata per un cliente accetta ancora i login, e la chiave creata per una prova apre ancora il gestionale.
- Falle mai corrette. Il modulo di iscrizione a un evento usa un componente che ha ricevuto un aggiornamento di sicurezza, ma nessuno l'ha installato.
- Dati tenuti senza motivo. La lista d'attesa dell'anno scorso contiene ancora nomi, email e risposte, mentre il GDPR chiede di tenere i dati personali solo finché servono allo scopo.
- Nessun responsabile. Chi ha costruito il foglio presenze ha cambiato reparto, e nessuno controlla più chi entra.
Non sono ipotesi. Escape, un'azienda che vende test di sicurezza, ha analizzato oltre 5.600 app pubbliche fatte con questi strumenti. Ha trovato 175 casi di dati personali esposti, tra cui IBAN e cartelle cliniche. Secondo Escape la maggior parte delle falle era visibile senza fare login.
Primo passo: come fai l'elenco delle app create con l'AI?
Parti dagli abbonamenti. Chiedi a chi li gestisce quali strumenti per creare app sono attivi in azienda, poi chiedi a ogni reparto cosa ci ha costruito. Per un'organizzazione fino a circa 20 persone, scrive l'NCSC, basta un foglio di calcolo aggiornato a mano. Per ogni app annota queste informazioni.
- Nome e indirizzo web, e se è pubblica o solo interna.
- Chi l'ha creata e per quale lavoro, per esempio il modulo dei preventivi o il calendario dei turni.
- Quali dati tocca, come clienti, dipendenti o pagamenti.
- A quali sistemi è collegata e con quali chiavi.
- L'ultima volta che qualcuno l'ha usata per lavoro, non l'ultima volta che è stata aperta.
Secondo passo: chi risponde di ogni app?
Ogni app ha bisogno di una persona che ne risponde, con nome e cognome. Non serve che sappia programmare. Deve sapere a cosa serve l'app, chi la usa e quando si può spegnere. Quando cambia ruolo o lascia l'azienda, il passaggio di consegne include le sue app, come succede per il portatile e le password.
Replit, un concorrente di Lovable, propone una strada diversa per le modifiche al software principale dell'azienda. Chi non è tecnico chiede la modifica a un agente AI, ma il risultato passa dalla revisione degli sviluppatori prima di andare online. Il principio è lo stesso. Chiunque può proporre, e una persona approva.
Terzo passo: quando chiudi un'app ferma?
Ti serve una regola scritta, uguale per tutti i reparti. Lovable usa 60 giorni senza attività come soglia predefinita. Puoi scegliere un altro numero, purché sia deciso prima. Quando un'app supera la soglia, la chiusura segue sempre gli stessi passaggi.
- Avvisa il responsabile e chi la usa, con una data di chiusura.
- Esporta i dati che servono ancora e cancella quelli che non servono più.
- Revoca chiavi, password e collegamenti con gli altri sistemi.
- Togli l'app da internet e segna la chiusura nell'elenco.
La nostra lettura: c'è un dettaglio che si dimentica spesso. Lovable avverte che, quando un progetto viene cancellato, il suo indirizzo web torna libero e qualcun altro può prenderlo. Se quell'indirizzo è finito in email o volantini, chi lo apre domani può trovare una pagina che non è tua. Prima di chiudere, controlla dove l'hai pubblicato.
Cosa cambia se sei un ente pubblico o un soggetto NIS?
Per molte aziende ed enti l'elenco è anche un obbligo. I soggetti NIS sono le aziende e gli enti che la normativa europea sulla cybersicurezza considera essenziali o importanti. Le misure di base che l'Agenzia per la Cybersicurezza Nazionale chiede loro includono un inventario aggiornato di servizi, sistemi e applicazioni, comprese quelle fatte su misura. Un'app creata con l'AI e usata per lavoro rientra in quell'inventario. La scadenza per adottare le misure dipende da quando il soggetto è entrato nell'elenco NIS.
E noi?
Per gli agenti AI che costruiamo applichiamo la stessa disciplina, e la descriviamo nella nostra pagina Sicurezza. L'agente accede solo ai sistemi che servono a quel lavoro, con permessi che si possono revocare. Le modifiche sono tracciate e reversibili, e le azioni restano in un registro. Un'app dimenticata è l'opposto, perché nessuno sa cosa tocca e nessuno la spegne.
Cosa fai con ogni app dell'elenco?
- Se nessuno la usa da due mesi e non tocca dati personali, chiudila seguendo i passaggi.
- Se tocca dati di clienti o dipendenti e nessuno ne risponde, trova subito un responsabile oppure spegnila.
- Se la usano ogni giorno e regge un pezzo di lavoro, trattala come software aziendale, con backup, accessi controllati e aggiornamenti.
- Se è un esperimento finito, esporta quello che serve e cancella il resto.
“Creare un'app oggi richiede un pomeriggio. Per spegnerla serve qualcuno che si ricordi che esiste.”
DBrothers — come teniamo sotto controllo agenti e app
Apri un foglio di calcolo e scrivi le app create con l'AI che conosci, con accanto il nome di chi ne risponde. Se nella colonna dei responsabili restano buchi, partiamo da lì insieme e decidiamo quali app tenere e quali spegnere.